Todo check-in digital pede algum dado do hóspede — nome, documento, telefone, às vezes até uma foto segurando o RG. A pergunta que a maioria das administradoras nunca chega a fazer com clareza é: desse tanto de campo no formulário, quanto é realmente exigido, e quanto é só hábito copiado de outro anúncio ou de outro sistema? Errar pra mais custa exposição desnecessária; errar pra menos pode significar não ter como provar quem estava no imóvel se algo acontecer.
No check-in digital, a LGPD não proíbe coletar dado do hóspede — ela exige que cada campo tenha uma justificativa clara. Nome e documento se apoiam em obrigação legal (o registro de hóspede); telefone e e-mail, em execução do contrato de reserva; e qualquer uso além disso — como mandar promoção depois da estadia — depende de consentimento separado, nunca do mesmo aceite genérico assinado no check-in.
Por que o check-in é o ponto de maior risco de dado pessoal na operação
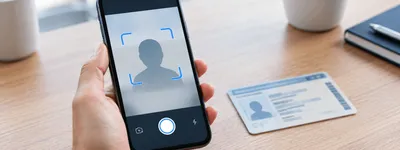
Em nenhum outro momento da hospedagem tanto dado sensível entra no sistema de uma vez só: nome completo, número de documento, às vezes CPF, telefone, e-mail, endereço, e — quando a administradora pede — uma foto do documento ou uma selfie de confirmação. É o único ponto da jornada em que o hóspede, sem perceber, entrega praticamente tudo que uma pessoa mal-intencionada precisaria pra um golpe de identidade, se esse dado vazar.
O motivo pelo qual isso raramente é tratado com o cuidado que merece não é desleixo — é que o check-in já é, por si só, um momento de fricção que todo mundo quer resolver rápido. Quanto mais simples o formulário parecer, melhor a experiência do hóspede. O problema é que “simples” e “seguro” puxam pra direções diferentes quando ninguém para pra separar o que é pré-check-in digital de verdade do que é curiosidade da administradora. Isso vale tanto pra quem ainda entrega chave pessoalmente quanto pra quem já configurou self check-in com fechadura inteligente — o risco do dado coletado é o mesmo, independente de como o hóspede entra no imóvel depois.
O que faz sentido pedir no check-in digital — e o que é excesso
A lista do que o check-in realmente precisa é mais curta do que a maioria dos formulários em uso hoje:
- Nome completo e documento de identificação — a base do registro de hóspede, exigido pela FNRH e, em muitos municípios, também pelo cadastro na portaria do condomínio.
- Telefone e e-mail — necessários pra viabilizar a própria reserva: enviar instrução de acesso, confirmar horário, resolver um problema durante a estadia.
- Foto do documento ou selfie comparativa — só quando a operação realmente usa isso pra autenticação de identidade, não como formalidade automática pra toda reserva.
Vale separar isso de screening de hóspedes — verificação de antecedentes ou blacklist própria, que acontece antes de confirmar a reserva, pra decidir se aceita aquele hóspede, não no check-in de quem já reservou.
E o que costuma aparecer em formulário sem necessidade real: comprovante de renda, dados de familiares que não vão se hospedar, CPF de quem só fez o pagamento sem ser hóspede, ou uma segunda foto “de segurança” além da que já confirmou a identidade. Cada campo extra é superfície de exposição a mais, sem finalidade que sustente a coleta se alguém perguntar por quê aquele dado existe no seu sistema.
A base legal não é a mesma para cada dado que você coleta
Um erro comum é tratar “o hóspede aceitou os termos no check-in” como se isso cobrisse qualquer uso futuro do dado dele. Não cobre — cada finalidade tem sua própria base, e só uma delas depende do aceite do hóspede:
| Base legal | Dado que ela sustenta | Depende de aceite? |
|---|---|---|
| Obrigação legal | Nome e documento (registro de hóspede) | Não |
| Execução de contrato | Telefone e e-mail | Não |
| Consentimento | Reaproveitar o dado depois (marketing) | Sim |
Essa separação importa na prática porque ela também define o que você pode negar quando alguém questiona: se um hóspede reclama de ter recebido uma promoção sem ter pedido, a resposta certa é revisar se aquele contato tinha, de fato, um consentimento próprio pra isso — e não assumir que o check-in já resolvia essa questão sozinho.
Onde esse dado deveria ficar, e onde ele normalmente vaza
O maior risco raramente é jurídico sofisticado — é a cópia do documento salva num grupo de WhatsApp com a equipe de limpeza, ou numa planilha compartilhada por link aberto que qualquer pessoa com o endereço consegue abrir. Nenhuma das duas tem controle real de quem viu o quê, nem como remover o acesso depois que alguém sai da equipe.
O caminho mais seguro é centralizar esse dado num lugar com permissão por função: quem cuida da limpeza vê a agenda do imóvel, não o documento do hóspede; quem fecha o financeiro vê o valor do repasse, não a foto de identidade. Separar o acesso operacional do acesso ao dado sensível reduz a exposição sem exigir nenhuma decisão jurídica complexa — é organização, não burocracia.
Por quanto tempo guardar — e quando descartar
Não existe um número mágico e universal pro prazo de guarda do dado de hóspede, e qualquer artigo que apresente um prazo fixo como se fosse regra geral está simplificando demais. O princípio da LGPD é claro mesmo sem um número: guardar o dado enquanto a finalidade que justificou a coleta ainda existir, e descartar quando ela se esgota — salvo obrigação legal específica de retenção que se aplique ao seu caso (que pode variar conforme município e regime de registro de hóspede).
Na prática, isso significa ter uma janela definida por você, com justificativa registrada — não “guardamos tudo pra sempre, por segurança”, que é exatamente o padrão que mais chama atenção da Autoridade Nacional de Proteção de Dados (ANPD) quando algo dá errado. Cópia de documento acumulada indefinidamente numa pasta, de estadia após estadia, é passivo que só cresce sem benefício correspondente.
Um fluxo de check-in digital que não vira fricção pro hóspede
Dá pra ser rigoroso com o dado sem transformar o check-in numa experiência pesada:
- Peça só o que está na lista de “faz sentido” acima — cada campo a menos é um campo que o hóspede não vai reclamar de preencher.
- Deixe explícito, em uma frase, pra que serve cada informação (“documento serve pro registro obrigatório de hóspede”) — isso reduz a desconfiança de quem está preenchendo.
- Separe claramente o aceite operacional (dados necessários pra hospedar) do aceite de comunicação (receber novidade, promoção) — nunca junte os dois num só “aceito tudo”.
- Centralize esse dado num sistema com controle de acesso por função, em vez de espalhar entre aplicativo de mensagem, e-mail e planilha.
O Staymin concentra o pré-check-in e o dado do hóspede num lugar só, com permissão de acesso separada por função — o que resolve a parte de organização e superfície de exposição. A conformidade formal em si (política de privacidade, registro de tratamento, resposta a um pedido de acesso ou exclusão) continua sendo trabalho de quem administra, com apoio jurídico quando o caso exigir — nenhum sistema substitui essa parte.
O que fazer se um dado vazar mesmo assim
Nenhuma medida de segurança é infalível — faz parte de proteger dado de hóspede saber o que fazer quando, mesmo assim, algo sai errado: uma pasta compartilhada por engano, um dispositivo perdido com acesso salvo. A Lei nº 13.709/2018 (LGPD) prevê comunicação à ANPD e aos titulares afetados quando o incidente representa risco relevante — não é algo que se resolve só apagando o arquivo e seguindo em frente.
Ter registrado, desde o início, o que cada campo de dado serve e onde ele estava guardado é o que torna possível responder rápido quando isso acontece: saber exatamente quem foi afetado e por qual motivo aquele dado existia, em vez de descobrir isso no meio de uma crise.